خطرات امنیتی ناشی از عدم آپدیت فریمور روترها و سوییچها
در دنیای امروز که زیرساختهای فناوری اطلاعات به ستون فقرات سازمانها تبدیل شدهاند، امنیت تجهیزات شبکه و آپدیت فریمور روترها و سوییچها بیش از هر زمان دیگری اهمیت پیدا کرده است. بسیاری از مدیران فناوری اطلاعات تمرکز اصلی خود را روی امنیت سرورها، سیستمعاملها، نرمافزارهای سازمانی و سرویسهای ابری قرار میدهند، اما تجهیزات زیرساختی مانند روترها و سوییچها گاهی از چرخه مدیریت امنیتی خارج میشوند. این غفلت میتواند برای سازمانها بسیار پرهزینه باشد، زیرا همین تجهیزات مسیر اصلی ورود و خروج دادهها را مدیریت میکنند.
روترها و سوییچها فقط ابزارهای ساده انتقال ترافیک نیستند. این تجهیزات در بسیاری از شبکهها نقش حیاتی در مسیریابی، کنترل دسترسی، تفکیک شبکه، اعمال سیاستهای امنیتی، مدیریت پهنای باند و اتصال سرویسهای داخلی به اینترنت دارند. بنابراین اگر امنیت آنها نادیده گرفته شود، کل زیرساخت سازمان در معرض خطر قرار میگیرد. یکی از مهمترین اقدامات برای حفظ امنیت این تجهیزات، آپدیت فریمور روترها و سوییچها بهصورت منظم و کنترلشده است.
فریمور یا Firmware نرمافزار سطح پایینی است که عملکرد اصلی تجهیزات شبکه را کنترل میکند. تولیدکنندگان تجهیزات شبکه بهصورت دورهای نسخههای جدید فریمور را برای رفع آسیبپذیریهای امنیتی، بهبود عملکرد، افزایش پایداری و اضافه کردن قابلیتهای جدید منتشر میکنند. با این حال، بسیاری از سازمانها به دلایلی مانند نگرانی از اختلال در سرویسها، نبود نیروی متخصص، کمبود زمان یا نداشتن فرآیند مدیریت تغییر، بهروزرسانی فریمور را به تعویق میاندازند.
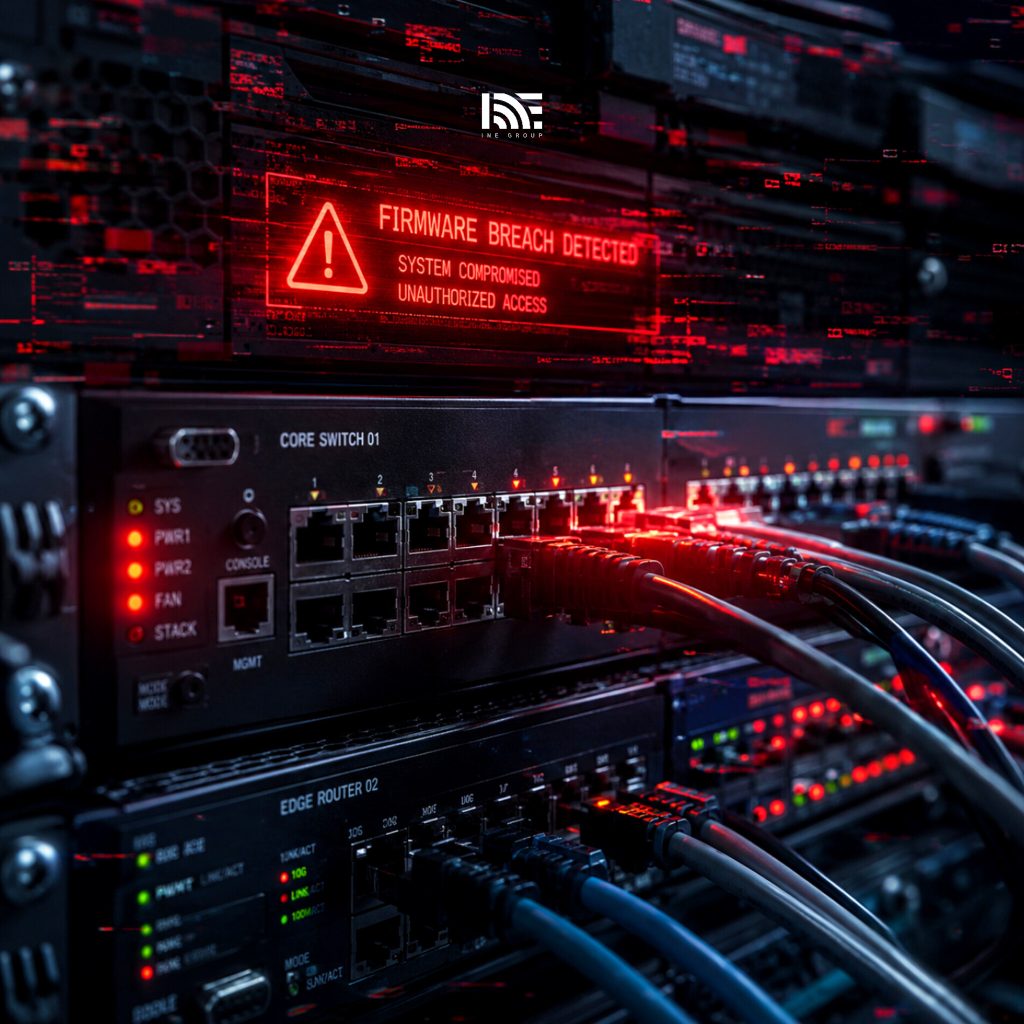
این تعویق ممکن است در ظاهر تصمیمی محتاطانه به نظر برسد، اما در عمل میتواند ریسکهای جدی ایجاد کند. وقتی یک آسیبپذیری امنیتی شناخته میشود و تولیدکننده برای آن وصله منتشر میکند، مهاجمان نیز بهسرعت به دنبال تجهیزاتی میگردند که هنوز بهروزرسانی نشدهاند. به همین دلیل، عدم آپدیت فریمور روترها و سوییچها میتواند شبکه را به هدفی آسان برای حملات سایبری تبدیل کند.
فریمور چیست و چه نقشی در تجهیزات شبکه دارد؟
فریمور نرمافزاری است که در سطحی پایینتر از سیستمعاملهای معمولی اجرا میشود و مستقیماً با سختافزار دستگاه در ارتباط است. در روترها، سوییچها، فایروالها، اکسسپوینتها و سایر تجهیزات شبکه، فریمور وظیفه مدیریت قابلیتهای اصلی دستگاه را بر عهده دارد. این قابلیتها شامل مسیریابی، پردازش بستهها، مدیریت پورتها، احراز هویت، کنترل دسترسی و ارائه رابط مدیریتی است.
اگر فریمور دچار ضعف امنیتی باشد، مهاجم ممکن است بتواند از همان نقطه وارد دستگاه شود و کنترل بخشی یا تمام تجهیزات را در اختیار بگیرد. برخلاف برخی نرمافزارهای سازمانی که تحت نظارت مستقیم ابزارهای امنیتی قرار دارند، بسیاری از تجهیزات شبکه کمتر مانیتور میشوند. همین موضوع باعث میشود نفوذ به آنها گاهی دیرتر شناسایی شود.
نکته مهم این است که فریمور قدیمی فقط به معنی نبود قابلیتهای جدید نیست. در بسیاری از موارد، نسخههای قدیمی دارای آسیبپذیریهایی هستند که جزئیات آنها بهصورت عمومی منتشر شده است. بنابراین مهاجم برای سوءاستفاده از آنها نیاز به کشف مسئله جدید ندارد و میتواند از روشهای آماده و شناختهشده استفاده کند.
چرا آپدیت فریمور روترها و سوییچ ها اهمیت امنیتی دارد؟
هر بهروزرسانی فریمور معمولاً با هدف رفع باگها، افزایش پایداری یا اصلاح آسیبپذیریهای امنیتی منتشر میشود. در حوزه امنیت، این بهروزرسانیها اهمیت ویژهای دارند، زیرا مهاجمان بهطور مداوم تجهیزات متصل به شبکه و اینترنت را برای یافتن نسخههای آسیبپذیر اسکن میکنند. اگر روتر یا سوییچی از نسخه قدیمی فریمور استفاده کند، ممکن است بدون اینکه مدیر شبکه متوجه شود، در معرض حمله قرار گیرد.
آپدیت فریمور روترها و سوییچها باعث میشود آسیبپذیریهای شناختهشده برطرف شوند و سطح حمله کاهش یابد. این کار همچنین میتواند مشکلات عملکردی را رفع کند، سازگاری با استانداردهای جدید را بهبود دهد و پایداری تجهیزات را افزایش دهد. در نتیجه، بهروزرسانی فریمور فقط یک کار نگهداری ساده نیست، بلکه بخشی از استراتژی امنیت شبکه محسوب میشود.
افزایش حملات مبتنی بر آسیبپذیریهای فریمور
گزارشهای امنیتی سالهای اخیر نشان میدهد که مهاجمان توجه بیشتری به تجهیزات شبکه نشان میدهند. دلیل این موضوع روشن است: روترها و سوییچها در نقاط حساس شبکه قرار دارند و کنترل آنها میتواند دسترسی گستردهای به جریان دادهها، مسیرهای ارتباطی و تنظیمات امنیتی ایجاد کند.
آسیبپذیریهایی مانند اجرای کد از راه دور، دور زدن احراز هویت، تزریق دستور، افشای اطلاعات و دسترسی غیرمجاز به پنل مدیریتی در فریمور بسیاری از تجهیزات شبکه مشاهده شدهاند. در موارد زیادی، تولیدکنندگان وصلههای امنیتی لازم را منتشر کردهاند، اما چون سازمانها بهروزرسانی را انجام ندادهاند، تجهیزات همچنان آسیبپذیر باقی ماندهاند.
این مسئله نشان میدهد که حمله به تجهیزات شبکه دیگر یک تهدید کماحتمال نیست. مهاجمان میدانند که بسیاری از سازمانها فرآیند منظمی برای بهروزرسانی فریمور ندارند و همین موضوع را به یک فرصت تبدیل میکنند.
دسترسی غیرمجاز و تصاحب کامل تجهیزات شبکه
یکی از خطرناکترین پیامدهای عدم بهروزرسانی فریمور، امکان دسترسی غیرمجاز به تجهیزات شبکه است. در برخی آسیبپذیریها، مهاجم میتواند بدون داشتن نام کاربری و رمز عبور معتبر، به رابط مدیریتی دستگاه دسترسی پیدا کند یا سطح دسترسی خود را افزایش دهد. چنین دسترسیای میتواند پیامدهای بسیار جدی برای سازمان داشته باشد.
اگر مهاجم کنترل یک روتر یا سوییچ مهم را در اختیار بگیرد، میتواند تنظیمات مسیریابی را تغییر دهد، ترافیک را به مسیرهای دلخواه هدایت کند، قوانین امنیتی را دستکاری کند، حساب کاربری مخفی بسازد یا حتی درهای پشتی برای دسترسیهای بعدی ایجاد کند. در چنین شرایطی، سازمان ممکن است تصور کند شبکه بهدرستی کار میکند، در حالی که مهاجم در پسزمینه در حال جمعآوری اطلاعات یا آمادهسازی حملات بعدی است.
این نوع نفوذ بهخصوص زمانی خطرناکتر میشود که تجهیزات مدیریتی از اینترنت قابل دسترس باشند یا دسترسی مدیریتی بدون محدودیت IP، احراز هویت چندمرحلهای و سیاستهای امنیتی مناسب تنظیم شده باشد.
تبدیل روترها و سوییچها به بخشی از باتنتها
یکی از رایجترین پیامدهای عدم آپدیت فریمور روترها و سوییچها، آلوده شدن تجهیزات به باتنتها است. باتنت شبکهای از دستگاههای آلوده است که توسط مهاجمان کنترل میشود و برای اجرای حملات گسترده مورد استفاده قرار میگیرد. روترها و تجهیزات ارتباطی به دلیل روشن بودن دائمی و اتصال مداوم به شبکه، هدف مناسبی برای چنین حملاتی هستند.
تجهیزات آلوده میتوانند برای اجرای حملات DDoS، ارسال ترافیک مخرب، پنهانسازی هویت مهاجم، پراکسیسازی ارتباطات غیرقانونی یا اسکن سایر شبکهها مورد استفاده قرار گیرند. در بسیاری از موارد، مالک سازمان تا مدتها متوجه نمیشود که تجهیزات او بخشی از یک شبکه مخرب شدهاند.
این موضوع علاوه بر خطرات امنیتی، میتواند باعث مصرف غیرعادی پهنای باند، افت کیفیت سرویس، قرار گرفتن IP سازمان در لیستهای سیاه و آسیب به اعتبار فنی سازمان شود. به همین دلیل، بهروزرسانی فریمور و مانیتورینگ رفتار تجهیزات باید بهصورت همزمان انجام شود.
تهدید محرمانگی اطلاعات سازمان
روترها و سوییچها در مسیر عبور ترافیک سازمان قرار دارند. اگر مهاجم بتواند به این تجهیزات نفوذ کند، ممکن است امکان مشاهده، تغییر مسیر یا دستکاری بخشی از ترافیک را به دست آورد. این مسئله میتواند محرمانگی اطلاعات سازمان را بهشدت تهدید کند.
اطلاعات حسابهای کاربری، دادههای مالی، ایمیلها، اطلاعات مشتریان، درخواستهای داخلی و ارتباطات رمزنگارینشده ممکن است در معرض سرقت قرار گیرند. حتی در شبکههایی که از رمزنگاری استفاده میکنند، مهاجم میتواند با تغییر مسیر ترافیک یا اجرای حملات مرتبط با DNS، کاربران را به مقصدهای جعلی هدایت کند.
یکی از نمونههای خطرناک، DNS Hijacking است. در این روش، مهاجم تنظیمات DNS را تغییر میدهد تا کاربران به جای وبسایت اصلی، به یک صفحه جعلی هدایت شوند. در نتیجه، اطلاعات ورود، دادههای شخصی یا اطلاعات مالی کاربران میتواند به سرقت برود. این خطر زمانی بیشتر میشود که فریمور تجهیزات قدیمی باشد و آسیبپذیریهای شناختهشده در آن اصلاح نشده باشند.
ایجاد اختلال در سرویسهای حیاتی
بسیاری از آسیبپذیریهای فریمور میتوانند باعث اختلال در سرویسها شوند. در برخی موارد، مهاجم با ارسال درخواستهای خاص یا بستههای مخرب، باعث هنگ کردن دستگاه، ریاستارت شدن مداوم، مصرف بیش از حد منابع یا از کار افتادن پورتها میشود. این نوع حملات میتوانند شبکه سازمان را برای مدت کوتاه یا طولانی مختل کنند.
در سازمانهایی که فعالیت آنها به ارتباطات شبکه وابسته است، حتی چند دقیقه قطعی میتواند زیانبار باشد. بانکها، مراکز داده، شرکتهای ارائهدهنده خدمات اینترنتی، فروشگاههای آنلاین، مراکز درمانی و محیطهای صنعتی از جمله مجموعههایی هستند که اختلال در تجهیزات شبکه میتواند برای آنها خسارت مالی، عملیاتی و اعتباری ایجاد کند.
بهروزرسانی منظم فریمور، در کنار طراحی افزونه، مانیتورینگ و برنامه بازیابی، میتواند احتمال چنین اختلالاتی را کاهش دهد.
خطرات تجهیزات End-of-Life در امنیت شبکه
یکی از چالشهای جدی در امنیت تجهیزات شبکه، استفاده از دستگاههایی است که به پایان چرخه پشتیبانی تولیدکننده رسیدهاند. این تجهیزات که معمولاً با عنوان End-of-Life یا End-of-Support شناخته میشوند، دیگر وصله امنیتی، بهروزرسانی نرمافزاری یا پشتیبانی رسمی دریافت نمیکنند.
استفاده از چنین تجهیزاتی میتواند ریسک بزرگی باشد. اگر یک آسیبپذیری جدید در این دستگاهها کشف شود، تولیدکننده معمولاً وصلهای برای آن منتشر نمیکند. در نتیجه، سازمان حتی با داشتن فرآیند منظم بهروزرسانی نیز نمیتواند مشکل را بهصورت کامل رفع کند. در این شرایط، تنها راهکار اصولی، جایگزینی تجهیزات با مدلهای دارای پشتیبانی فعال است.
بسیاری از حملات موفق علیه تجهیزات شبکه، روی دستگاههایی انجام شدهاند که سالها از پایان پشتیبانی آنها گذشته است. نگهداری این تجهیزات شاید در کوتاهمدت هزینه کمتری داشته باشد، اما در بلندمدت میتواند باعث افزایش ریسک نفوذ، قطعی سرویس و هزینههای سنگین بازیابی شود.
چالشهای امنیتی در زیرساختهای صنعتی و OT
در شبکههای صنعتی و محیطهای Operational Technology یا OT، اهمیت آپدیت فریمور دوچندان است. بسیاری از تجهیزات صنعتی برای سالها بدون تغییر در محیط عملیاتی باقی میمانند و به دلیل حساسیت فرآیندهای تولید، مدیران معمولاً از هرگونه تغییر در آنها اجتناب میکنند. این موضوع باعث میشود آسیبپذیریها در طول زمان انباشته شوند.
در محیطهای صنعتی، یک آسیبپذیری ساده ممکن است فقط به سرقت اطلاعات ختم نشود، بلکه میتواند فرآیندهای عملیاتی، تولید، ایمنی فیزیکی یا کنترل تجهیزات را نیز مختل کند. اگر روترها، سوییچها یا گیتویهای صنعتی فریمور قدیمی داشته باشند، مهاجم میتواند از آنها بهعنوان نقطه ورود به شبکه عملیاتی استفاده کند.
به همین دلیل، سازمانهای صنعتی باید فرآیند بهروزرسانی فریمور را با دقت بیشتری مدیریت کنند. استفاده از محیط آزمایشی، زمانبندی مناسب، بررسی سازگاری، تهیه نسخه پشتیبان از تنظیمات و اجرای مرحلهای تغییرات در این فضاها اهمیت زیادی دارد.
چرا سازمانها آپدیت فریمور را به تعویق میاندازند؟
با وجود اهمیت بالای بهروزرسانی، بسیاری از سازمانها این کار را بهموقع انجام نمیدهند. یکی از دلایل اصلی، نگرانی از ایجاد اختلال در سرویسهاست. مدیران شبکه ممکن است نگران باشند که پس از نصب نسخه جدید، برخی تنظیمات تغییر کند یا بخشی از سرویسها دچار مشکل شود.
دلیل دیگر، نبود مستندات دقیق از تجهیزات و نسخههای فریمور است. اگر سازمان نداند چه تجهیزاتی دارد، کدام نسخه روی آنها نصب است و هر تجهیز در چه بخشی از شبکه قرار دارد، اجرای فرآیند بهروزرسانی بسیار سخت خواهد شد. کمبود نیروی متخصص، نبود برنامه مدیریت تغییر و عدم پایش اطلاعیههای امنیتی تولیدکنندگان نیز از دیگر عوامل مهم هستند.
راهحل این چالشها، حذف بهروزرسانی نیست، بلکه اجرای آن بهصورت برنامهریزیشده و کنترلشده است. سازمان باید فرآیندی داشته باشد که هم ریسک تغییر را کاهش دهد و هم از باقی ماندن تجهیزات آسیبپذیر جلوگیری کند.
راهکارهای کاهش ریسک ناشی از فریمور قدیمی
برای کاهش خطرات ناشی از فریمور قدیمی، سازمانها باید مدیریت فریمور را بهعنوان بخشی از برنامه امنیت سایبری خود در نظر بگیرند. این کار نیازمند ترکیبی از مستندسازی، پایش، ارزیابی ریسک، تست، زمانبندی و اجرای دقیق است.
- شناسایی و مستندسازی تمامی روترها، سوییچها، فایروالها و سایر تجهیزات شبکه
- ثبت مدل دستگاه، نسخه فریمور، محل نصب و نقش هر تجهیز در شبکه
- پایش مستمر اطلاعیههای امنیتی تولیدکنندگان تجهیزات
- ارزیابی دورهای آسیبپذیریهای موجود در زیرساخت شبکه
- ایجاد محیط آزمایشی برای بررسی بهروزرسانیها پیش از اعمال در محیط عملیاتی
- تهیه نسخه پشتیبان از تنظیمات تجهیزات قبل از هر بهروزرسانی
- تعریف برنامه زمانبندی منظم برای آپدیت فریمور روترها و سوییچها
- جایگزینی تجهیزات End-of-Life با محصولات دارای پشتیبانی فعال
- محدودسازی دسترسی مدیریتی به تجهیزات شبکه
- استفاده از مانیتورینگ و لاگبرداری برای شناسایی رفتارهای غیرعادی
این اقدامات باعث میشود فرآیند بهروزرسانی با ریسک کمتر و اثربخشی بیشتر انجام شود. همچنین در صورت بروز مشکل، تیم شبکه میتواند تنظیمات قبلی را بازیابی کرده و زمان اختلال را به حداقل برساند.
بهترین روش برای آپدیت امن فریمور تجهیزات شبکه
آپدیت فریمور باید با برنامه انجام شود. اولین قدم، بررسی دقیق نسخه فعلی و مطالعه Release Notes نسخه جدید است. در این مستندات معمولاً مشخص میشود چه آسیبپذیریهایی رفع شده، چه قابلیتهایی اضافه شده و چه نکات احتیاطی باید رعایت شود.
پیش از اجرای بهروزرسانی، باید از تنظیمات دستگاه نسخه پشتیبان تهیه شود. سپس اگر امکان دارد، نسخه جدید در محیط آزمایشی یا روی تجهیز غیرحیاتی بررسی شود. در مرحله بعد، زمان اجرای تغییر باید طوری انتخاب شود که کمترین اثر را بر کاربران و سرویسها داشته باشد. پس از نصب نیز لازم است عملکرد دستگاه، لاگها، ارتباطات شبکه و سرویسهای وابسته بررسی شوند.
در سازمانهای بزرگ، بهتر است بهروزرسانی بهصورت مرحلهای انجام شود. یعنی ابتدا روی تعداد محدودی از تجهیزات کمریسک اعمال شود و پس از اطمینان از پایداری، به سایر بخشها گسترش پیدا کند. این رویکرد احتمال بروز اختلال گسترده را کاهش میدهد.
جمعبندی
در گذشته، بسیاری از سازمانها بهروزرسانی فریمور روترها و سوییچها را یک فعالیت اختیاری یا کماهمیت میدانستند، اما شرایط امروز کاملاً متفاوت است. تجهیزات شبکه به یکی از اهداف اصلی مهاجمان تبدیل شدهاند و